
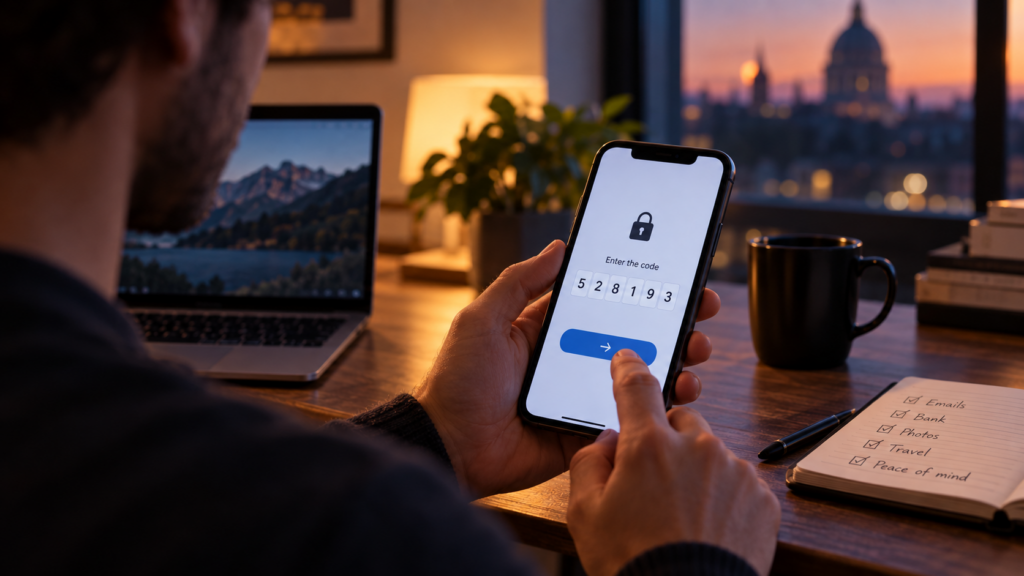
Capita continuamente. Devi controllare una mail al volo, entrare sul conto, aprire un servizio e dopo la password compare quella schermata: inserisci il codice. Prendi il telefono, aspetti il messaggio, copi sei numeri. Un po’ rompe le scatole, soprattutto quando hai fretta.
Quel passaggio si chiama normalmente verifica in due passaggi. Il concetto però è molto meno tecnico del nome. La password dimostra che conosci una certa informazione. Il secondo controllo cerca invece di verificare che tu abbia anche qualcosa che dovrebbe essere tuo, per esempio il telefono.
Il motivo è semplice: una password può finire nelle mani sbagliate. Magari l’abbiamo usata anche su un altro sito, magari l’abbiamo inserita senza accorgercene in una pagina falsa, oppure è stata coinvolta in una fuga di dati. È un po’ come se qualcuno riuscisse a copiare la chiave di casa ma, arrivato alla porta, trovasse una seconda serratura completamente diversa.
Il National Cyber Security Centre britannico consiglia di attivare la verifica in due passaggi sugli account importanti proprio perché può impedire l’accesso anche a chi possiede già la password. Il secondo controllo può essere un SMS, una mail, un’app di autenticazione o un altro sistema. Secondo il NCSC, le app di autenticazione sono generalmente una scelta migliore rispetto al semplice SMS.
C’è poi una situazione che secondo me tutti dovrebbero riconoscere. Se ti arriva una richiesta tipo “Sei tu che stai tentando di accedere?” mentre non stai facendo nulla, non approvarla per togliertela di mezzo. Potrebbe significare che qualcuno ha già indovinato o rubato la tua password e sta aspettando proprio quel sì. In quel caso la verifica sta facendo esattamente il suo lavoro.
La sicurezza ha questo piccolo difetto: quando funziona, sembra solo una seccatura. Vedi i dieci secondi persi a cercare il codice, ma non vedi la persona che non è riuscita ad entrare nelle tue mail, nelle foto o nei tuoi account. Personalmente, quei dieci secondi adesso mi danno molto meno fastidio.